 Hack the Hydra
SHA-256, SHA-1 ou MD5
Utilisez SHA-256 pour tout ce qui doit être sûr : signatures, certificats ou vérification qu’un téléchargement n’a pas été modifié. MD5 et SHA-1 sont cassés pour la sécurité, car on sait fabriquer volontairement des collisions, mais ils restent utilisables comme sommes de contrôle rapides contre une corruption accidentelle. Aucun ne convient pour stocker des mots de passe : utilisez un hachage lent comme Argon2 ou bcrypt.
À quoi sert un hash ?
Une fonction de hachage transforme n’importe quelle entrée, un mot ou un fichier de 4 Go, en une courte empreinte de longueur fixe. La même entrée donne toujours la même empreinte, et changer un seul caractère la change complètement. On ne peut pas retrouver l’entrée à partir de l’empreinte. C’est utile pour vérifier que deux fichiers sont identiques, qu’un téléchargement est arrivé intact ou qu’un message n’a pas été modifié.
Côte à côte
| Algorithme | Empreinte | Longueur hex | État |
|---|---|---|---|
| MD5 | 128 bits | 32 caractères | Cassé : collisions en quelques secondes sur un portable |
| SHA-1 | 160 bits | 40 caractères | Cassé : première collision publique en 2017 (SHAttered) |
| SHA-256 | 256 bits | 64 caractères | Sûr, le choix par défaut actuel |
| SHA-512 | 512 bits | 128 caractères | Sûr, souvent plus rapide que SHA-256 sur les processeurs 64 bits |
Ce que « cassé » veut dire
Une collision, ce sont deux entrées différentes avec la même empreinte. Pour MD5 et SHA-1, les chercheurs savent construire ces paires exprès : un attaquant peut préparer un fichier inoffensif et un fichier malveillant qui partagent la même empreinte. C’est pourquoi les navigateurs n’acceptent plus les certificats SHA-1 et pourquoi Git a ajouté des dépôts SHA-256. Trouver une entrée correspondant à une empreinte imposée reste difficile, mais compter sur cette marge ne vaut pas la peine quand SHA-256 est gratuit.
Quand MD5 ou SHA-1 suffisent-ils encore ?
- Corruption accidentelle : comparer une sauvegarde à l’original ou repérer un téléchargement tronqué, quand personne n’essaie de vous tromper.
- Clés de cache et déduplication : à l’intérieur de votre propre système, quand les entrées ne sont pas choisies par un attaquant.
- Anciens systèmes : si une somme de contrôle publiée n’existe qu’en MD5, la vérifier vaut mieux que rien.
Pour tout ce qu’un attaquant pourrait influencer, utilisez SHA-256.
Pourquoi jamais pour les mots de passe ?
SHA-256 est conçu pour être rapide, et une carte graphique peut tester des milliards d’essais par seconde. Les mots de passe demandent une fonction volontairement lente et salée, comme Argon2id, bcrypt ou scrypt, que la plupart des frameworks fournissent. Un simple SHA-256 d’un mot de passe vaut à peine mieux qu’un stockage en clair.
Comment calculer un hash ?
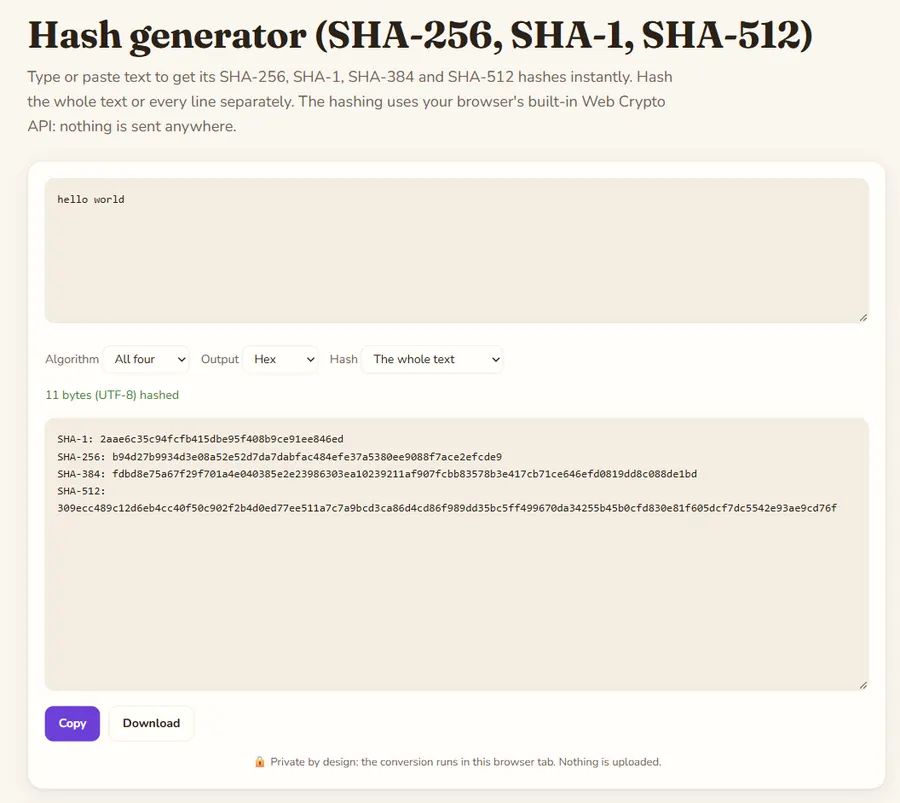
Collez du texte dans le générateur de hash pour obtenir SHA-1, SHA-256, SHA-384 et SHA-512 d’un coup, en hexadécimal ou en Base64, ou un hash par ligne. Il utilise le Web Crypto intégré à votre navigateur : le texte n’est envoyé nulle part. MD5 est volontairement absent, car les navigateurs ne le proposent pas.
FAQ
SHA-256 est-il meilleur que MD5 ?
Oui pour la sécurité : on sait produire des collisions MD5 exprès, alors qu’aucune attaque pratique sur SHA-256 n’est connue.
Peut-on inverser un hash SHA-256 ?
Non, un hash ne se décode pas. Des entrées courtes ou courantes peuvent être devinées par essais, d’où l’intérêt d’un hachage lent et salé pour les mots de passe.
Pourquoi mon SHA-256 diffère-t-il de celui d’un autre pour le même texte ?
En général une différence invisible : un retour à la ligne final, un espace ou un autre encodage. Hachez exactement les mêmes octets et le résultat sera identique.
Mis à jour : novembre 2026. Les fichiers sont traités dans votre navigateur et ne sont pas envoyés.