 Hack the Hydra
SHA-256, SHA-1 o MD5
Usa SHA-256 para todo lo que deba ser seguro: firmas, certificados o comprobar que una descarga no fue manipulada. MD5 y SHA-1 están rotos para la seguridad porque se pueden fabricar colisiones a propósito, pero siguen sirviendo como sumas de comprobación rápidas contra la corrupción accidental. Ninguno sirve para guardar contraseñas: usa un hash lento como Argon2 o bcrypt.
¿Para qué sirve un hash?
Una función hash convierte cualquier entrada, una palabra o un archivo de 4 GB, en una huella corta de longitud fija. La misma entrada da siempre la misma huella, y cambiar un solo carácter la cambia por completo. No se puede recuperar la entrada a partir de la huella. Por eso sirve para comprobar que dos archivos son idénticos, que una descarga llegó intacta o que un mensaje no fue modificado.
Lado a lado
| Algoritmo | Resumen | Longitud hex | Estado |
|---|---|---|---|
| MD5 | 128 bits | 32 caracteres | Roto: colisiones en segundos en un portátil |
| SHA-1 | 160 bits | 40 caracteres | Roto: primera colisión pública en 2017 (SHAttered) |
| SHA-256 | 256 bits | 64 caracteres | Seguro, la opción por defecto actual |
| SHA-512 | 512 bits | 128 caracteres | Seguro, a menudo más rápido que SHA-256 en CPU de 64 bits |
Qué significa «roto»
Una colisión son dos entradas distintas con el mismo resumen. Para MD5 y SHA-1, los investigadores saben construir esos pares a propósito, así que un atacante puede preparar un archivo inofensivo y otro malicioso con la misma huella. Por eso los navegadores dejaron de aceptar certificados SHA-1 y Git añadió repositorios SHA-256. Encontrar una entrada que coincida con un resumen impuesto sigue siendo difícil, pero confiar en ese margen no compensa cuando SHA-256 es gratis.
¿Cuándo sirven aún MD5 o SHA-1?
- Corrupción accidental: comparar una copia de seguridad con el original o detectar una descarga incompleta, cuando nadie intenta engañarte.
- Claves de caché y deduplicación: dentro de tu propio sistema, cuando las entradas no las elige un atacante.
- Sistemas antiguos: si una suma publicada solo existe en MD5, comprobarla es mejor que nada.
Para todo lo que un atacante pueda influir, usa SHA-256.
¿Por qué nunca para contraseñas?
SHA-256 está pensado para ser rápido, y una tarjeta gráfica puede probar miles de millones de intentos por segundo. Las contraseñas necesitan una función deliberadamente lenta y con sal, como Argon2id, bcrypt o scrypt, que la mayoría de los frameworks incluyen. Un simple SHA-256 de una contraseña es apenas mejor que guardarla en claro.
¿Cómo calcular un hash?
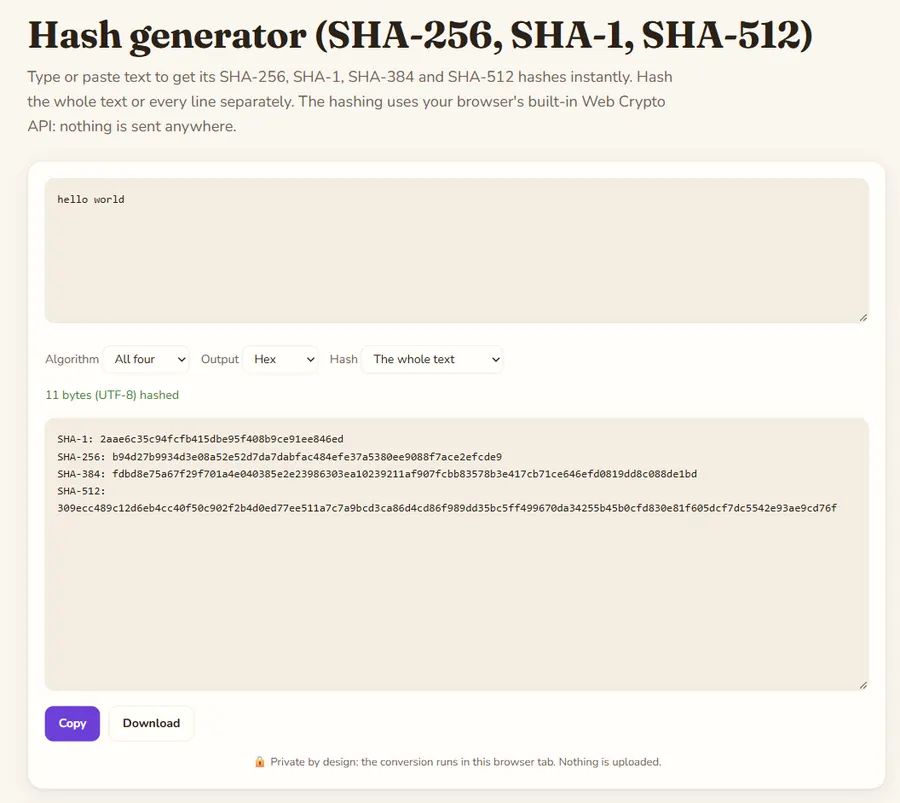
Pega texto en el generador de hash para obtener SHA-1, SHA-256, SHA-384 y SHA-512 a la vez, en hexadecimal o Base64, o un hash por línea. Usa el Web Crypto integrado en tu navegador, así que el texto no se envía a ningún sitio. MD5 no está a propósito, porque los navegadores no lo ofrecen.
FAQ
¿Es SHA-256 mejor que MD5?
Sí para la seguridad: se pueden producir colisiones MD5 a propósito y no se conoce ningún ataque práctico contra SHA-256.
¿Se puede invertir un hash SHA-256?
No, un hash no se decodifica. Las entradas cortas o comunes se pueden adivinar probando, por eso las contraseñas necesitan un hash lento y con sal.
¿Por qué mi SHA-256 es distinto del de otra persona para el mismo texto?
Casi siempre por una diferencia invisible: un salto de línea final, un espacio o otra codificación. Con exactamente los mismos bytes el resultado es igual.
Actualizado: noviembre de 2026. Los archivos se procesan en su navegador y no se envían a ningún servidor.