 Hack the Hydra
SHA-256, SHA-1 oder MD5
Nutzen Sie SHA-256 für alles, was sicher sein muss: Signaturen, Zertifikate oder die Prüfung, dass ein Download nicht manipuliert wurde. MD5 und SHA-1 sind für Sicherheitszwecke gebrochen, weil sich Kollisionen gezielt erzeugen lassen, taugen aber weiterhin als schnelle Prüfsummen gegen versehentliche Beschädigung. Keines davon eignet sich zum Speichern von Passwörtern: Nutzen Sie ein langsames Verfahren wie Argon2 oder bcrypt.
Was macht ein Hash?
Eine Hashfunktion macht aus jeder Eingabe, einem Wort oder einer 4-GB-Datei, einen kurzen Fingerabdruck fester Länge. Dieselbe Eingabe ergibt immer denselben Wert, und schon ein geändertes Zeichen ändert ihn vollständig. Aus dem Hashwert lässt sich die Eingabe nicht zurückgewinnen. Damit kann man prüfen, ob zwei Dateien identisch sind, ob ein Download vollständig angekommen ist oder ob eine Nachricht verändert wurde.
Im Vergleich
| Algorithmus | Hashwert | Hex-Länge | Status |
|---|---|---|---|
| MD5 | 128 Bit | 32 Zeichen | Gebrochen: Kollisionen in Sekunden auf einem Laptop |
| SHA-1 | 160 Bit | 40 Zeichen | Gebrochen: erste öffentliche Kollision 2017 (SHAttered) |
| SHA-256 | 256 Bit | 64 Zeichen | Sicher, der heutige Standard |
| SHA-512 | 512 Bit | 128 Zeichen | Sicher, auf 64-Bit-CPUs oft schneller als SHA-256 |
Was „gebrochen“ bedeutet
Eine Kollision sind zwei verschiedene Eingaben mit demselben Hashwert. Für MD5 und SHA-1 können Forscher solche Paare gezielt erzeugen; ein Angreifer kann also eine harmlose und eine bösartige Datei mit demselben Fingerabdruck vorbereiten. Deshalb akzeptieren Browser keine SHA-1-Zertifikate mehr und Git hat SHA-256-Repositories eingeführt. Eine Eingabe zu einem vorgegebenen Hashwert zu finden ist weiterhin schwer, aber auf diesen Spielraum zu setzen lohnt sich nicht, wenn SHA-256 nichts kostet.
Wann reichen MD5 oder SHA-1 noch?
- Versehentliche Beschädigung: eine Sicherung mit dem Original vergleichen oder einen abgebrochenen Download erkennen, wenn niemand täuschen will.
- Cache-Schlüssel und Deduplizierung: innerhalb Ihres eigenen Systems, wenn kein Angreifer die Eingaben wählt.
- Alte Systeme: Gibt es eine veröffentlichte Prüfsumme nur als MD5, ist ihre Prüfung besser als gar keine.
Für alles, was ein Angreifer beeinflussen könnte, nutzen Sie SHA-256.
Warum niemals für Passwörter?
SHA-256 ist auf Geschwindigkeit ausgelegt, und eine Grafikkarte kann Milliarden Versuche pro Sekunde testen. Passwörter brauchen eine absichtlich langsame, gesalzene Funktion wie Argon2id, bcrypt oder scrypt, die die meisten Frameworks mitbringen. Ein einfacher SHA-256 eines Passworts ist kaum besser als Klartext.
Wie berechnet man einen Hash?
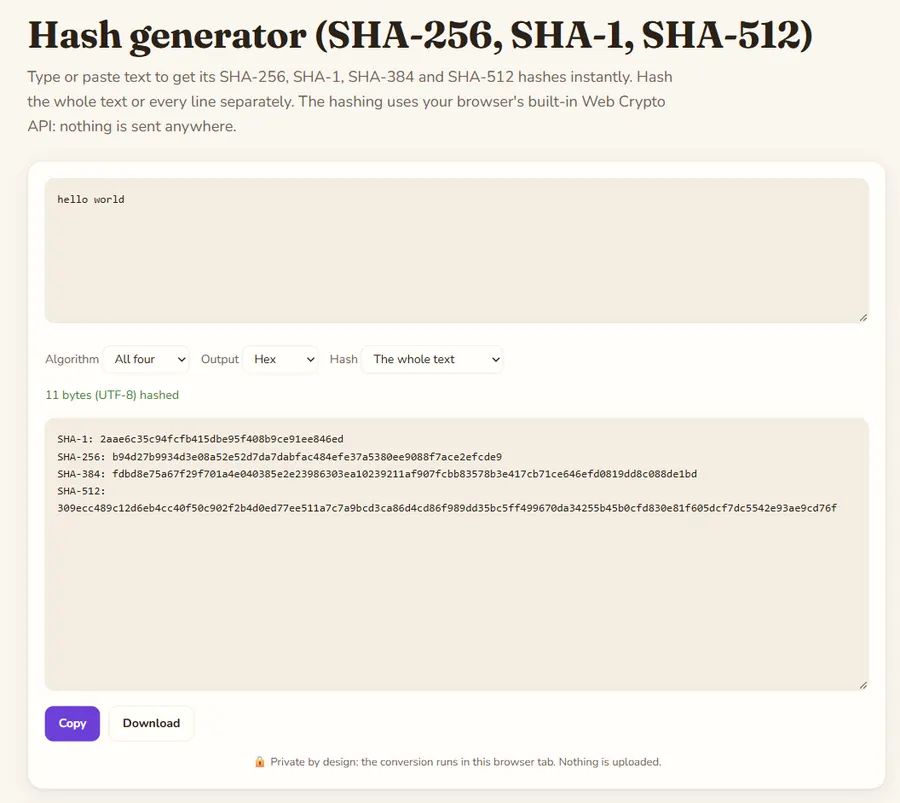
Fügen Sie Text in den Hash-Generator ein, um SHA-1, SHA-256, SHA-384 und SHA-512 auf einmal zu erhalten, hexadezimal oder als Base64, oder einen Hash pro Zeile. Er nutzt das im Browser eingebaute Web Crypto, der Text wird nirgendwohin gesendet. MD5 fehlt absichtlich, weil Browser es nicht anbieten.
Wie prüft man eine Download-Prüfsumme?
Viele Projekte veröffentlichen neben der Datei einen SHA-256-Wert. Berechnen Sie den Hash der heruntergeladenen Datei mit dem Betriebssystem, unter Windows mit certutil -hashfile datei.iso SHA256, unter macOS mit shasum -a 256 datei.iso und unter Linux mit sha256sum datei.iso, und vergleichen Sie ihn Zeichen für Zeichen mit dem veröffentlichten Wert. Stimmt er überein, ist die Datei unverändert angekommen; die Prüfsumme sollte aber von einer vertrauenswürdigen Seite stammen, nicht vom selben Spiegelserver.
FAQ
Ist SHA-256 besser als MD5?
Ja, was die Sicherheit angeht: MD5-Kollisionen lassen sich gezielt erzeugen, gegen SHA-256 ist kein praktischer Angriff bekannt.
Kann man einen SHA-256-Hash umkehren?
Nein, ein Hash lässt sich nicht dekodieren. Kurze oder häufige Eingaben kann man durch Ausprobieren erraten, deshalb brauchen Passwörter ein langsames, gesalzenes Verfahren.
Warum unterscheidet sich mein SHA-256 für denselben Text?
Meist durch einen unsichtbaren Unterschied: einen Zeilenumbruch am Ende, ein Leerzeichen oder eine andere Kodierung. Bei exakt denselben Bytes ist das Ergebnis gleich.
Aktualisiert: November 2026. Die Dateien werden in Ihrem Browser verarbeitet und nicht hochgeladen.